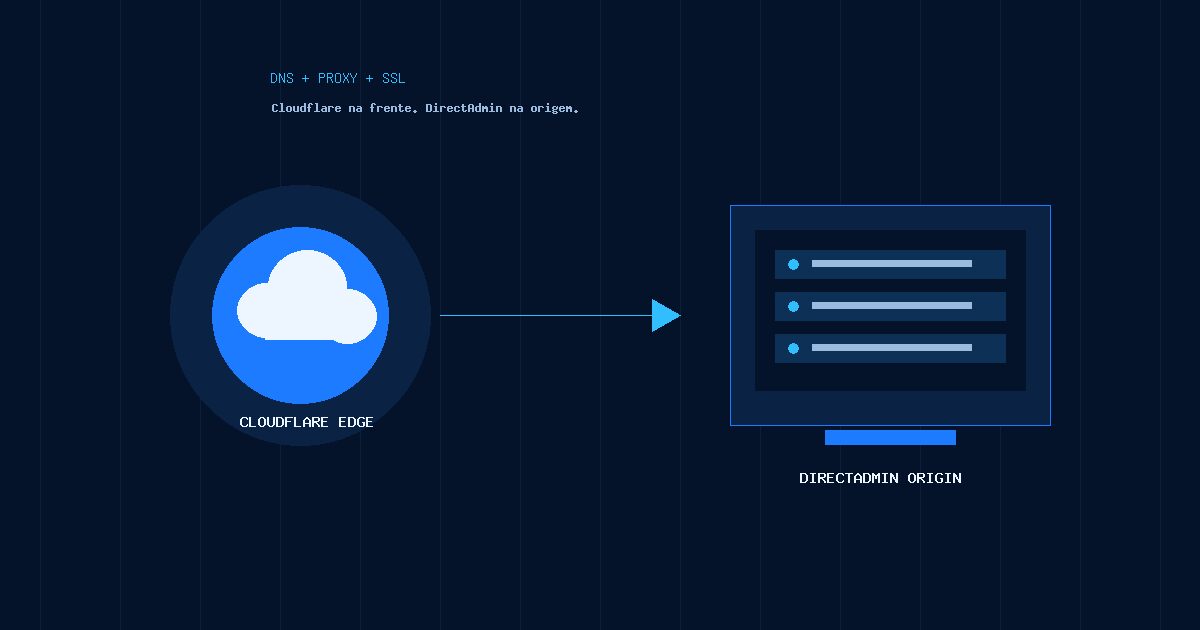
Cloudflare e DirectAdmin podem trabalhar juntos: a Cloudflare gerencia o DNS público e pode proteger e encaminhar o tráfego web; o DirectAdmin continua administrando o servidor, os sites, bancos de dados, certificados e contas de e-mail. Por isso, organize corretamente DNS e SSL antes de alterar os nameservers.
O que muda quando a Cloudflare assume o DNS
Depois que os nameservers do domínio passam a apontar para a Cloudflare, ela se torna responsável pela zona DNS ativa. O DirectAdmin continua sendo o painel do servidor, mas a internet não verá mudanças feitas apenas na zona DNS local do painel. Antes da troca, registre ou exporte os apontamentos atuais e confira todos na zona da Cloudflare.
Proxy apenas para os serviços certos
A nuvem laranja atende ao tráfego web HTTP/HTTPS compatível. Em geral, avalie o uso do proxy para os registros A, AAAA ou CNAME do site. Por outro lado, mantenha como DNS only os serviços que não são web: hostnames de e-mail (mail, smtp, imap, pop), FTP e o painel DirectAdmin. Além disso, o proxy web comum não protege automaticamente a porta padrão 2222.
MX e TXT (SPF, DKIM, DMARC e validações) não são proxied, mas confira os destinos: o MX costuma apontar para um hostname de e-mail, que também precisa resolver diretamente ao servidor de correio. Proxiar esse hostname pode interromper envio ou recebimento.
Configure o SSL também na origem
Há duas conexões: navegador–Cloudflare e Cloudflare–servidor. Ative HTTPS na origem e valide o certificado instalado. Para uma configuração segura, use Full (strict) quando a origem apresentar certificado válido, dentro da validade e correspondente ao domínio (ou um certificado de origem aceito pela Cloudflare). Além disso, uma origem sem certificado válido pode retornar erro 526. Evite trocar o modo SSL às cegas; o modo Flexible pode causar redirecionamentos incorretos e não criptografa a conexão até a origem.
Checklist antes da troca
- Faça cópia da zona DNS atual.
- Confira A/AAAA/CNAME do site e decida quais endpoints web serão proxied.
- Confirme MX, mail, SPF, DKIM, DMARC e validações como DNS only.
- Verifique o certificado SSL no servidor de origem.
- Após a propagação, teste site com e sem www, formulários, painel e envio/recebimento de e-mail.
Certificados DNS-01 no DirectAdmin
Em alguns cenários, o DirectAdmin pode automatizar validações ACME pelo método DNS-01 usando a API da Cloudflare. Isso requer um token com permissões de edição DNS limitadas à zona necessária, configurado com segurança no servidor. Nunca exponha esse token em páginas, chamados ou capturas de tela. Por isso, quem administra o servidor deve configurar a integração.
Em resumo
A combinação funciona quando cada serviço tem função clara: Cloudflare como DNS autoritativo e proxy apenas nos endpoints web escolhidos; DirectAdmin como painel do servidor; e-mail e serviços não HTTP com resolução direta. Planeje a migração e valide DNS, SSL e e-mail antes de considerá-la concluída.
Documentação oficial: proxy DNS da Cloudflare, Full (strict) e SSL e Let’s Encrypt no DirectAdmin.